
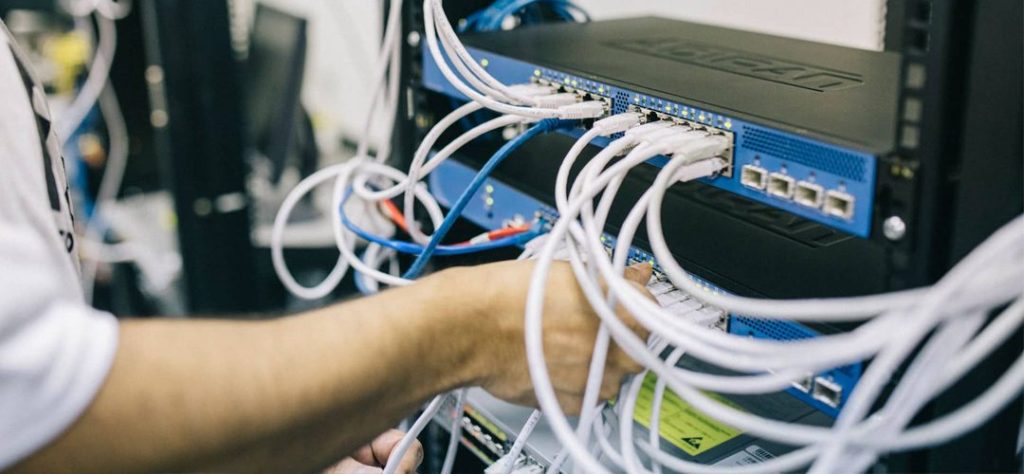
در دنیای کسب و کار امروز، داشتن یک شبکه کامپیوتری داخلی (Local Area Network – LAN) که به درستی طراحی و پیادهسازی شده باشد، یک ضرورت انکارناپذیر است. یک راهاندازی شبکه داخلی موفق، نه تنها ارتباط سریع و قابل اعتماد بین کامپیوترها، سرورها، و تجهیزات جانبی را فراهم میآورد، بلکه بستر لازم برای سیستمهای حیاتی مانند دوربینهای نظارتی، سیستمهای تلفنی تحت شبکه (VoIP)، و دسترسی ایمن به اینترنت را نیز مهیا میکند. این مقاله یک نقشه راه کامل را برای شما ترسیم میکند تا بتوانید شبکه داخلی خود را از ابتدا با رعایت استانداردهای فنی و ملاحظات امنیتی، طراحی، اجرا و پیکربندی کنید. این فرآیند جامع شامل چندین گام اصلی است که هر کدام نیازمند دقت و توجه به جزئیات فنی هستند تا از عملکرد بهینه و طول عمر زیرساخت اطمینان حاصل شود.
گام اول: طراحی و برنامهریزی جامع شبکه
اولین و مهمترین گام در راهاندازی شبکه داخلی، مرحله طراحی و برنامهریزی است. در این مرحله باید نیازهای فعلی و آینده سازمان شما به طور دقیق سنجیده شود. ابتدا باید یک تحلیل نیازهای تجاری و فنی انجام گیرد؛ این تحلیل شامل تعیین تعداد کاربران، نوع کاربردها (مانند نرمافزارهای مالی، CAD، یا خدمات ابری)، پهنای باند مورد نیاز برای هر بخش، و تعداد سرورهای مورد استفاده است. بر اساس این اطلاعات، توپولوژی شبکه (مانند ستارهای، حلقوی یا ترکیبی) و معماری شبکه (مانند شبکه دو لایه یا سه لایه) تعیین میشود. برای شبکههای کوچک معمولاً توپولوژی ستارهای با یک سوئیچ مرکزی کفایت میکند، در حالی که شبکههای بزرگتر نیازمند معماریهای پیچیدهتر با سوئیچهای هسته (Core)، توزیع (Distribution)، و دسترسی (Access) هستند.
طراحی فیزیکی و منطقی شبکه نیز در این گام انجام میگیرد. طراحی فیزیکی شامل تعیین مکان تجهیزات اصلی مانند اتاق سرور (Server Room) یا مرکز داده (Data Center)، محل قرارگیری رکها (Rack)، مسیرهای کابلکشی، و نقاط دسترسی بیسیم (Access Points) است. برای طراحی منطقی، باید طرح آدرسدهی IP (IP Addressing Scheme) شامل تقسیمبندی شبکه به زیرشبکههای منطقی (Subnetting و VLANها) برای افزایش امنیت و مدیریت کارآمدتر ترافیک، به دقت پیادهسازی شود. همچنین، در این مرحله باید بودجهای برای تجهیزات مورد نیاز از جمله کابلها، کانکتورها، سوئیچها، روترها، فایروالها، و سرورها اختصاص داده شود و اطمینان حاصل شود که تجهیزات انتخابی از نظر فنی با یکدیگر سازگار بوده و قابلیت ارتقاء در آینده را دارا باشند. به عنوان مثال، اگر در آینده نیاز به انتقال داده با سرعت ۱۰ گیگابیت بر ثانیه یا بیشتر باشد، زیرساخت کابلکشی باید از نوع Cat6A یا فیبر نوری باشد و سوئیچها نیز باید قابلیت پشتیبانی از این سرعتها را داشته باشند.
گام دوم: پیادهسازی زیرساخت کابلکشی (Cabling Infrastructure)
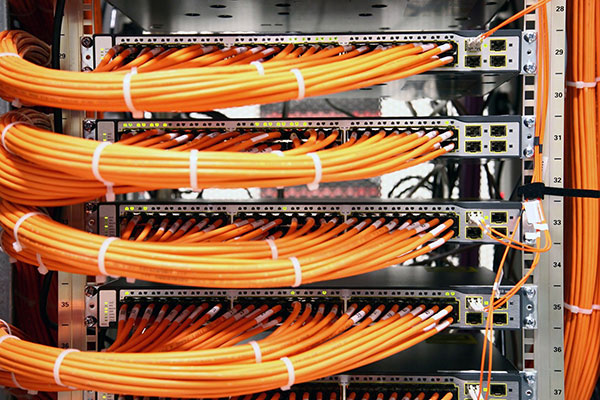
زیرساخت کابلکشی به عنوان ستون فقرات شبکه، نقشی حیاتی در پایداری و عملکرد بلندمدت آن دارد و اجرای صحیح آن، رمز یک راهاندازی شبکه داخلی موفق است. در اکثر شبکههای داخلی مدرن، از کابلهای مسی جفت تابیده (Twisted Pair) با استاندارد Cat6 یا Cat6A برای کابلکشی افقی (Horizontal Cabling) استفاده میشود، که پهنای باند کافی برای نیازهای امروزی را فراهم میکند. اگر نیاز به ارتباط با سرورها یا سوئیچهای اصلی در فواصل طولانی یا با سرعتهای بسیار بالا (بیش از ۱۰ گیگابیت بر ثانیه) وجود داشته باشد، استفاده از کابل فیبر نوری (Fiber Optic) توصیه میشود که مزیت ایمنی در برابر تداخل الکترومغناطیسی (EMI) را نیز به همراه دارد.
مراحل پیادهسازی کابلکشی شامل نصب مسیرها و ابزارهای نگهدارنده کابل، مانند سینی کابل، لولههای فلکسیبل یا داکتها است. رعایت استانداردها در این مرحله بسیار مهم است؛ کابلها باید به دور از منابع نویز الکتریکی (مانند کابلهای برق) کشیده شوند و در تمام طول مسیر، حداقل شعاع خمش مجاز رعایت گردد تا عملکرد کابل تضعیف نشود. پس از کشیدن کابلها، نوبت به نصب تجهیزات پسیو میرسد؛ این تجهیزات شامل پچ پنلها در اتاق سرور یا رکها، و نصب پریزهای شبکه (Faceplates) در نقاط کاربری نهایی است. پانچ کردن (Punch Down) کابلها در پچ پنلها و پریزها باید با دقت و طبق استاندارد رنگی مشخص (معمولاً T568B) انجام شود تا اتصالی مطمئن و با کمترین افت سیگنال برقرار گردد. در پایان، تمامی لینکهای کابلکشی باید توسط تستر کابل شبکه (Cable Certifier) تست و گواهینامه دریافت کنند تا از صحت نصب و عملکرد صحیح کابلها اطمینان حاصل شود؛ این مستندسازی در فاز نگهداری شبکه بسیار ارزشمند خواهد بود.
گام سوم: نصب و پیکربندی تجهیزات فعال شبکه
پس از اتمام کابلکشی و زیرساخت پسیو، نوبت به نصب و پیکربندی تجهیزات فعال شبکه میرسد که مسئول هدایت، مسیریابی، و مدیریت ترافیک دادهها هستند.
۱. نصب سوئیچها (Switches)
سوئیچها دستگاههایی هستند که ارتباط بین دستگاههای مختلف در یک زیرشبکه را برقرار میکنند. سوئیچهای مورد نیاز باید بر اساس تعداد پورتها و ویژگیهای مدیریتی (Managed یا Unmanaged) انتخاب شوند. برای راهاندازی شبکه داخلی سازمانی، استفاده از سوئیچهای مدیریتی ضروری است تا بتوان اقداماتی مانند ایجاد VLANها (شبکههای محلی مجازی) برای جداسازی ترافیک بخشهای مختلف (مانند واحد مالی و مهمان) و تنظیم کیفیت خدمات (QoS) برای اولویتبندی ترافیک حیاتی (مانند VoIP) را انجام داد. اگر در شبکه خود از تلفنهای تحت شبکه یا دوربینهای نظارتی استفاده میکنید، سوئیچهایی با قابلیت PoE (Power over Ethernet) برای تغذیه این دستگاهها از طریق کابل شبکه، انتخاب بهینه و مقرون به صرفهای خواهد بود.
۲. نصب روتر و فایروال (Router and Firewall)
روتر مسئول اتصال شبکه داخلی شما به شبکههای خارجی (مانند اینترنت) و همچنین مدیریت ترافیک بین زیرشبکههای داخلی است. فایروال (Firewall)، که اغلب به صورت یکپارچه با روتر یا به صورت یک دستگاه مستقل قرار میگیرد، وظیفه حیاتی امنیت شبکه را بر عهده دارد. پیکربندی فایروال شامل تعریف دقیق سیاستهای دسترسی (Access Policies)، جلوگیری از دسترسیهای غیرمجاز از خارج و مدیریت ترافیک خروجی به اینترنت است. استفاده از فایروالهای نسل بعدی (Next-Generation Firewalls – NGFW) که قابلیتهای بازرسی عمیق بسته (Deep Packet Inspection) و سیستمهای پیشگیری از نفوذ (IPS) دارند، برای حفاظت از دادههای حساس سازمان اکیداً توصیه میشود.
۳. راهاندازی سرورها و سرویسهای اصلی
بخش مهمی از راهاندازی شبکه داخلی، نصب و پیکربندی سرورها و سرویسهای زیرساختی است. این سرویسها شامل:
- سرور DHCP (Dynamic Host Configuration Protocol): برای تخصیص خودکار آدرس IP به دستگاهها و مدیریت کارآمد آدرسدهی.
- سرور DNS (Domain Name System): برای ترجمه نامهای دامنه به آدرسهای IP و تسهیل دسترسی کاربران به منابع شبکه و اینترنت.
- کنترلر دامنه (Domain Controller – مانند Active Directory در ویندوز): برای مدیریت متمرکز هویت، احراز هویت، و سیاستهای امنیتی کاربران و کامپیوترها در شبکه.
این سرورها معمولاً بر روی سختافزارهای قدرتمند و با استفاده از فناوری مجازیسازی (Virtualization) نصب میشوند تا بهرهوری از سختافزار افزایش یافته و بازیابی در صورت بروز مشکل سادهتر گردد.
گام چهارم: پیکربندی نهایی و امنیت شبکه
پس از نصب فیزیکی و اولیه تجهیزات، پیکربندی نهایی و اعمال لایههای امنیتی، شبکه را برای بهرهبرداری آماده میکند. این مرحله شامل موارد زیر است:
۱. پیکربندی شبکه بیسیم (Wi-Fi)
راهاندازی یک شبکه بیسیم با عملکرد بالا و امنیت قوی، نیازمند طراحی دقیق محل قرارگیری نقاط دسترسی (Access Points – APs) برای اطمینان از پوششدهی کامل و بدون نقطه کور است. APها باید به گونهای پیکربندی شوند که از کانالهای رادیویی غیر همپوشان استفاده کنند تا از تداخل سیگنال جلوگیری شود. برای امنیت، استفاده از پروتکلهای رمزنگاری قوی مانند WPA3 و جداسازی ترافیک مهمان از شبکه داخلی اصلی از طریق VLANها ضروری است. در شبکههای بزرگتر، استفاده از کنترلر بیسیم (Wireless Controller) برای مدیریت متمرکز و پویا APها توصیه میشود.بیشتر بخوانید :اترنت چیست؟
۲. تقویت امنیت شبکه
امنیت یک بخش جداییناپذیر از فرآیند راهاندازی شبکه داخلی است و باید در تمامی لایهها لحاظ شود. علاوه بر فایروال، باید تدابیر امنیتی دیگری نیز اتخاذ گردد:
- بهروزرسانی Firmware: تمامی تجهیزات فعال (سوئیچها، روتر، APها) باید به آخرین نسخه Firmware بهروز شوند تا آسیبپذیریهای امنیتی شناخته شده رفع گردند.
- ایجاد رمزهای عبور قوی: رمزهای عبور پیشفرض تمامی دستگاهها باید بلافاصله تغییر یابند و از رمزهای پیچیده و طولانی استفاده شود.
- پیکربندی Backup: راهاندازی یک سیستم پشتیبانگیری (Backup) خودکار و منظم از سرورها و دادههای حیاتی برای مقابله با خطاهای سختافزاری یا حملات باجافزاری بسیار ضروری است.
- پیادهسازی آنتیویروس و ضدبدافزار: نصب نرمافزارهای امنیتی بر روی تمامی کامپیوترها و سرورها و اطمینان از بهروز بودن آنها.
گام پنجم: تست عملکرد و مستندسازی
آخرین گام در راهاندازی شبکه داخلی، اجرای تستهای عملکردی و نهایی کردن مستندسازی پروژه است.
۱. تست عملکرد و تنش (Stress Testing)
پس از پیکربندی نهایی، باید تستهای عملکردی انجام شود تا اطمینان حاصل شود که شبکه در شرایط بار ترافیکی بالا به خوبی کار میکند. این تستها شامل تست سرعت و پهنای باند بین کامپیوترها و سرورها و همچنین تست تأخیر (Latency) و پایداری سرویسهای حیاتی مانند VoIP است. با شبیهسازی ترافیک بالا یا استفاده از تمامی ظرفیت شبکه، میتوان نقاط ضعف و گلوگاههای احتمالی را پیش از استفاده عمومی شناسایی و رفع کرد.بیشتر بخوانید :پینگ چیست ؟
۲. مستندسازی و نگهداری
یک پروژه راهاندازی شبکه داخلی تنها زمانی کامل است که مستندات جامع آن نیز تهیه شده باشد. این مستندات باید شامل موارد زیر باشد:
- نقشههای فیزیکی و منطقی شبکه: شامل توپولوژی، آدرسهای IP، شماره VLANها، و محل دقیق تجهیزات.
- فهرست کامل تجهیزات: شامل مدلها، شماره سریالها و تاریخ خرید تجهیزات فعال و پسیو.
- تنظیمات پیکربندی: شامل فایلهای پیکربندی سوئیچها، روتر، فایروال، و سرورها.
- گزارش تست کابلکشی: شامل نتایج گواهینامههای کابلها.
این مستندات، به تیم “پژواک اندیشه و توان رابین” یا تیم نگهداری داخلی شما کمک میکند تا در آینده، عیبیابیها، تغییرات و ارتقاءهای شبکه را به سرعت و با کارآیی بالا انجام دهند. راهاندازی یک سیستم مدیریت و نظارت بر شبکه (NMS) نیز در این مرحله میتواند به پایش مداوم عملکرد شبکه و تشخیص زودهنگام مشکلات کمک کند. در نهایت، با پیمودن دقیق این گامها، یک زیرساخت شبکه داخلی مطمئن، امن، و آماده برای پاسخگویی به چالشهای فناورانه آینده خواهید داشت.

 امین پردازش
